Vejledninger › Sikkerhed og compliance
To-faktor-login
En kode fra en app eller på e-mail ved login – så en stjålet adgangskode ikke er nok.
Det gør modulet
Med to-faktor-login skal man efter adgangskoden også taste en kode. Koden kommer fra en app på telefonen eller på e-mail. Selv hvis nogen har stjålet adgangskoden, kan de ikke logge ind.
- Godkendelsesapp: Microsoft Authenticator, Google Authenticator, 1Password og lignende.
- Eller en engangskode på e-mail.
- 10 gendannelseskoder, hvis telefonen bliver væk.
- “Husk denne enhed”, så man ikke skal taste kode hver gang.
- Kan kræves for bestemte roller.
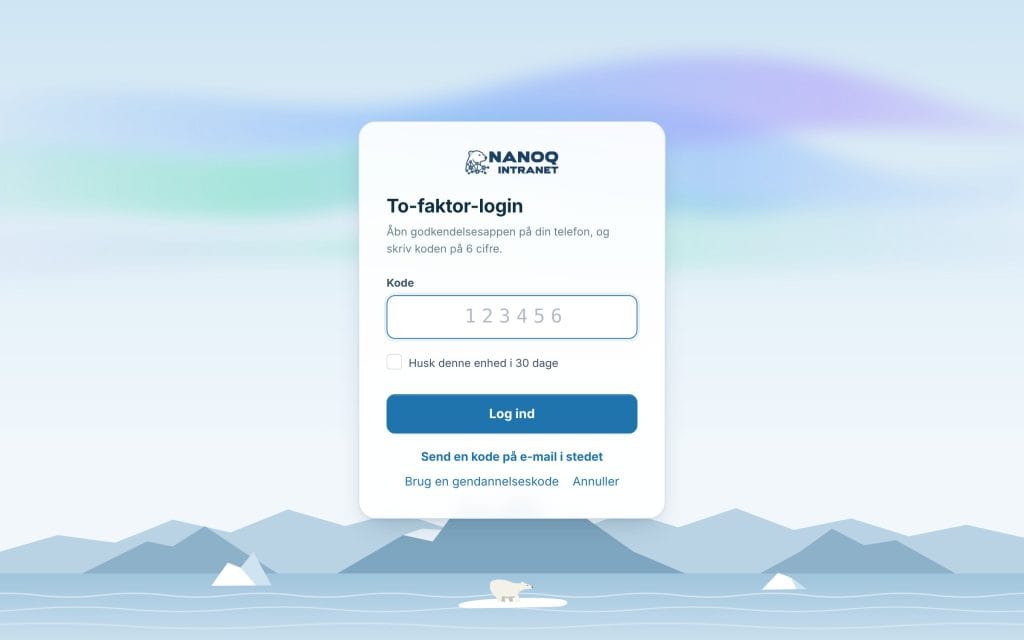
Slå det til for dig selv
- Gå til Indstillinger i appen, og find kortet To-faktor-login.
- Vælg app eller e-mail.
- Med app: scan QR-koden med din godkendelsesapp (eller skriv nøglen ind), og tast koden fra appen for at bekræfte.
- Gem dine gendannelseskoder et sikkert sted. De vises kun én gang.
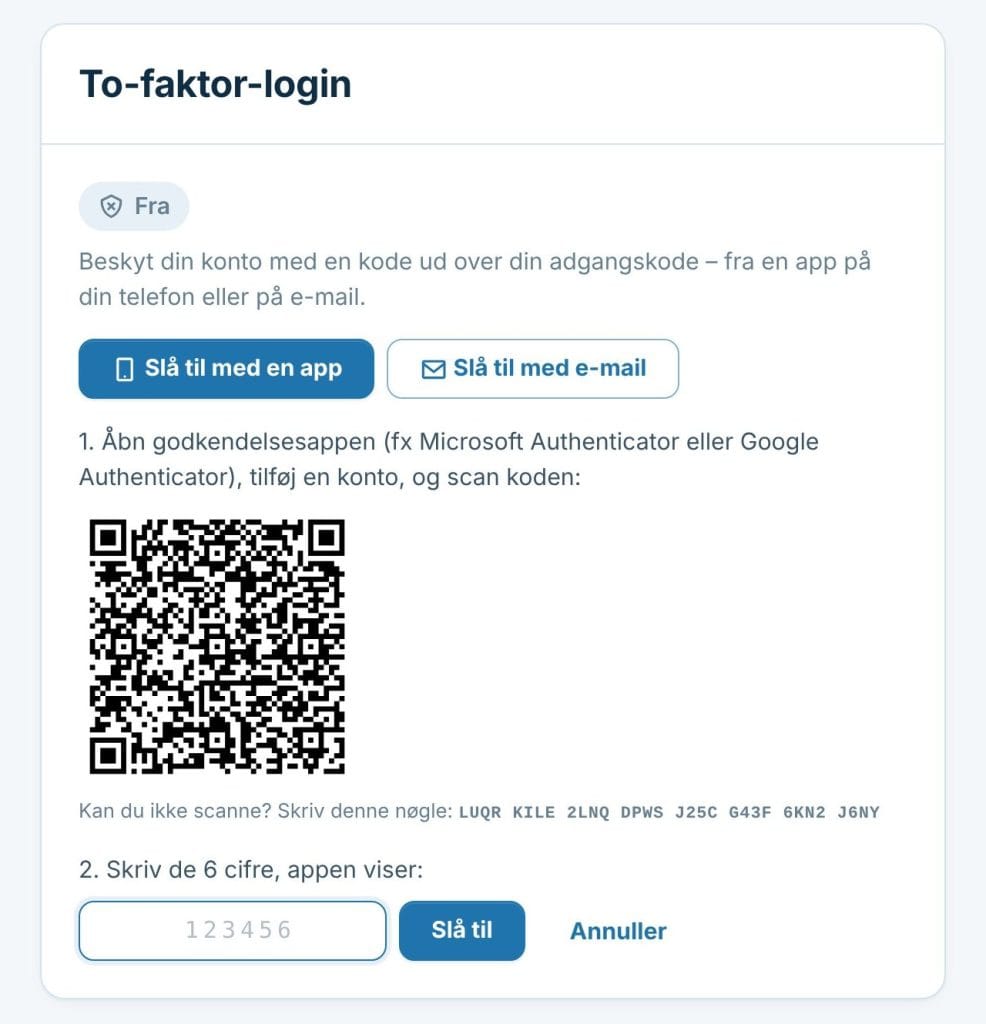
Log ind
Efter adgangskoden kommer kodesiden. Tast koden fra appen (den skifter hvert 30. sekund) eller fra e-mailen (gælder i 10 minutter). Sæt flueben ved Husk denne enhed, hvis det er din egen computer eller telefon.
Har du mistet telefonen, så brug en gendannelseskode. Hver kode virker kun én gang.
Ændr eller slå fra
Under Indstillinger kan du skifte metode, lave nye gendannelseskoder, glemme de enheder, der er husket, og slå to-faktor-login fra – medmindre din rolle kræver det.
For administratorer
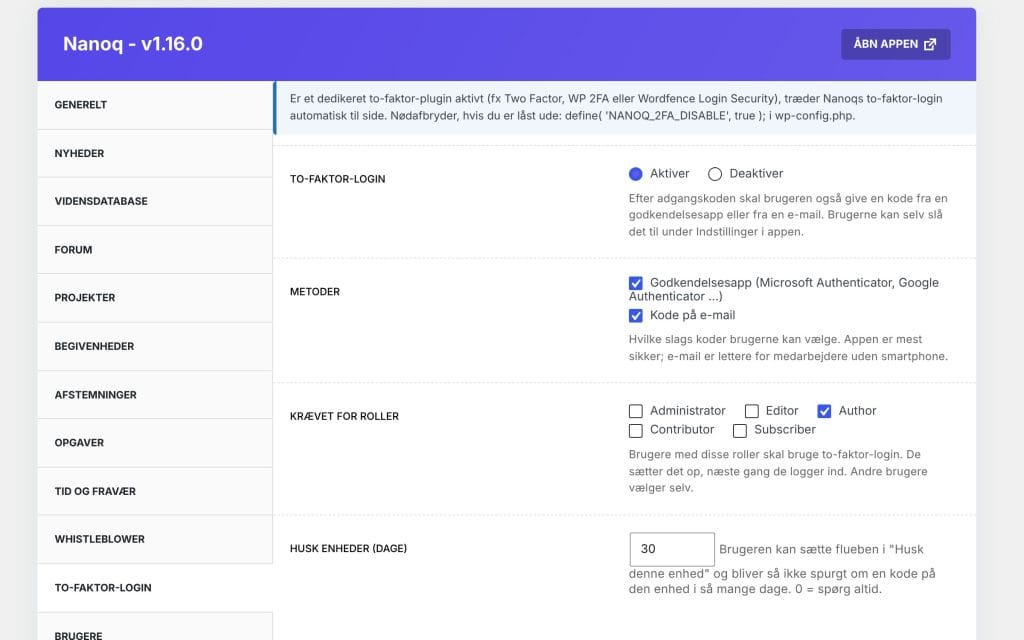
Under Nanoq → To-faktor-login:
- Slå modulet til (det er slået fra som standard).
- Tilladte metoder: app og/eller e-mail.
- Krævet for roller – brugere med disse roller skal sætte det op ved næste login, før de kan bruge intranettet.
- Hvor mange dage en enhed huskes (standard 30, 0 = spørg altid).
Mistet telefon: Nulstil brugerens to-faktor-login på brugerens profil i WordPress.
Er alle administratorer låst ude, kan modulet slås fra med denne linje i wp-config.php:
define( 'NANOQ_2FA_DISABLE', true );Godt at vide
- Efter 10 forkerte koder i træk låses kontoen i 15 minutter.
- Forkerte adgangskoder begrænses også – på intranettets login, wp-login.php og XML-RPC: efter 5 forsøg på samme brugernavn fra samme adresse, eller 30 forsøg fra samme adresse, skal man vente et kvarter (fra version 1.56).
- Har en bruger allerede slået to-faktor-login til, kan metoden kun skiftes ved først at slå det fra – og det kræver en kode (fra version 1.56).
- En ny e-mailadresse kræver brugerens adgangskode og bruges først, når der er klikket på linket i e-mailen til den nye adresse. Den gamle adresse får besked (fra version 1.56).
- To-faktor-login, skjult login og grænsen for forkerte adgangskoder virker også, hvis licensen udløber.
- E-mail-koder er kun så sikre som e-mailkontoen. Brug appen for administratorer.
- Bruger siden allerede et andet to-faktor-plugin (fx Wordfence eller WP 2FA), træder Nanoqs modul automatisk til side.
- Hændelser (slået til, slået fra, nulstillet, forkert kode) skrives i aktivitetsloggen.