Vejledninger › Sikkerhed og compliance
GDPR og tidligere medarbejdere
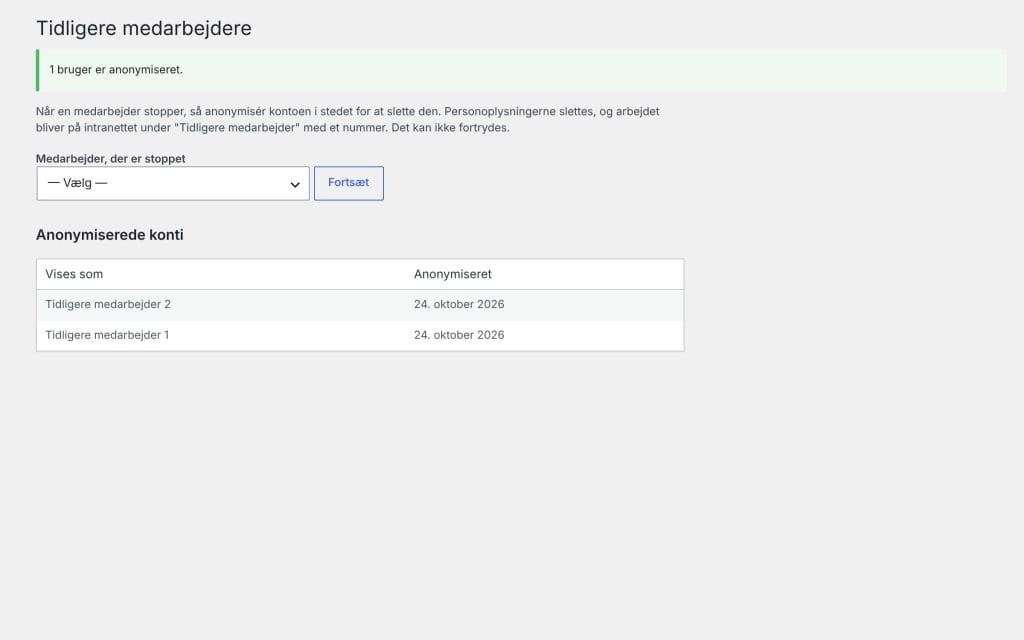
Anonymisér medarbejdere, der er stoppet. Personoplysningerne slettes, men arbejdet bliver.
Det gør modulet
Når en medarbejder stopper, skal personoplysningerne slettes, når der ikke længere er brug for dem. Men nyheder, filer og opgaver, personen har lavet, skal ikke forsvinde. Anonymisering løser begge dele.
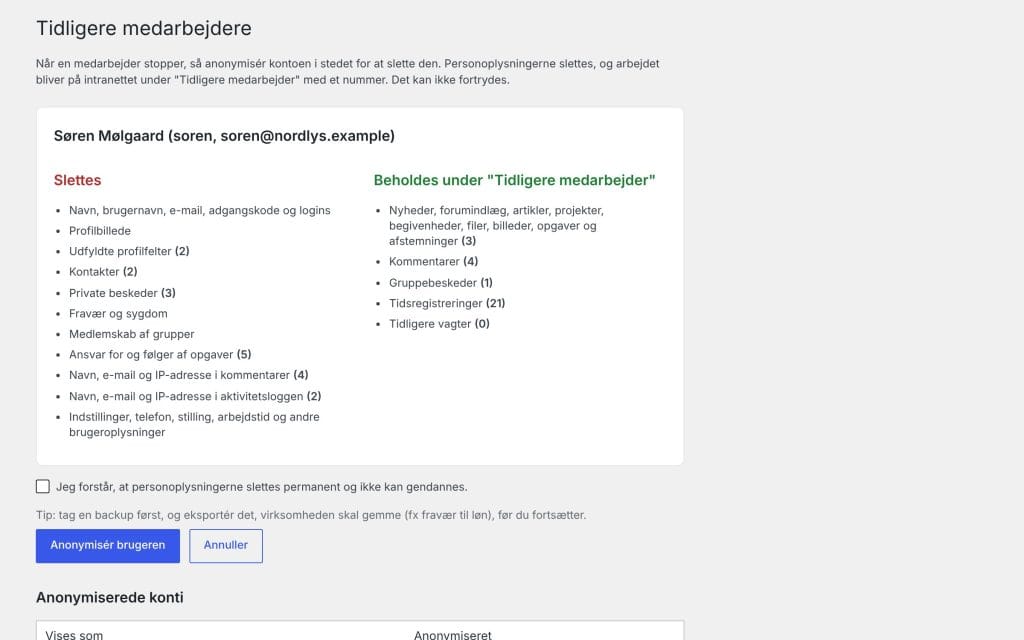
Det slettes
- Navn, brugernavn, e-mail og adgangskode.
- Alle profiloplysninger: telefon, stilling, profilfelter, profilbillede, indstillinger, arbejdstid.
- Private beskeder i begge retninger og deres vedhæftninger.
- Fravær og sygdom, “kan ikke”-dage og vagtanmodninger.
- Medlemskab af grupper, projekter og opgavelister, kontakter og anmodninger.
- Navn, e-mail og IP-adresse i kommentarer og aktivitetsloggen.
Kommende vagter bliver til ledige vagter.
Det beholdes – uden navn
Nyheder, forumindlæg, artikler, projekter, begivenheder, filer, billeder, opgaver, afstemninger, kommentarer, gruppebeskeder, tidsregistreringer og tidligere vagter beholdes. De står herefter under Tidligere medarbejder 1, Tidligere medarbejder 2 osv.
Sådan anonymiserer du
- Gå til Brugere → Tidligere medarbejdere i WordPress – eller vælg Anonymisér ved brugeren i brugerlisten. Flere brugere kan vælges på én gang.
- Bekræftelsessiden viser, hvor meget der slettes og beholdes for hver type data.
- Sæt fluebenet, og bekræft.
Kontoen kan derefter ikke logge ind – heller ikke hvis nogen senere giver den en adgangskode. Den er skjult i brugerbasen, og brugerlisten viser Anonymiseret.
Anonymisering kan ikke fortrydes. Hent det, I skal gemme (fx timer til lønnen), før I anonymiserer.
Hvem kan
Kun administratorer. Man kan ikke anonymisere sig selv eller en anden administrator – giv personen en anden rolle først.
Godt at vide
- Tekst, som andre har skrevet om personen (fx navnet i en nyhed eller en besked), ændres ikke.
- Til store mængder kan WP-CLI bruges:
wp nanoq anonymize <bruger-ID>.