Sikkerhed og compliance
En stjålet adgangskode er ikke nok
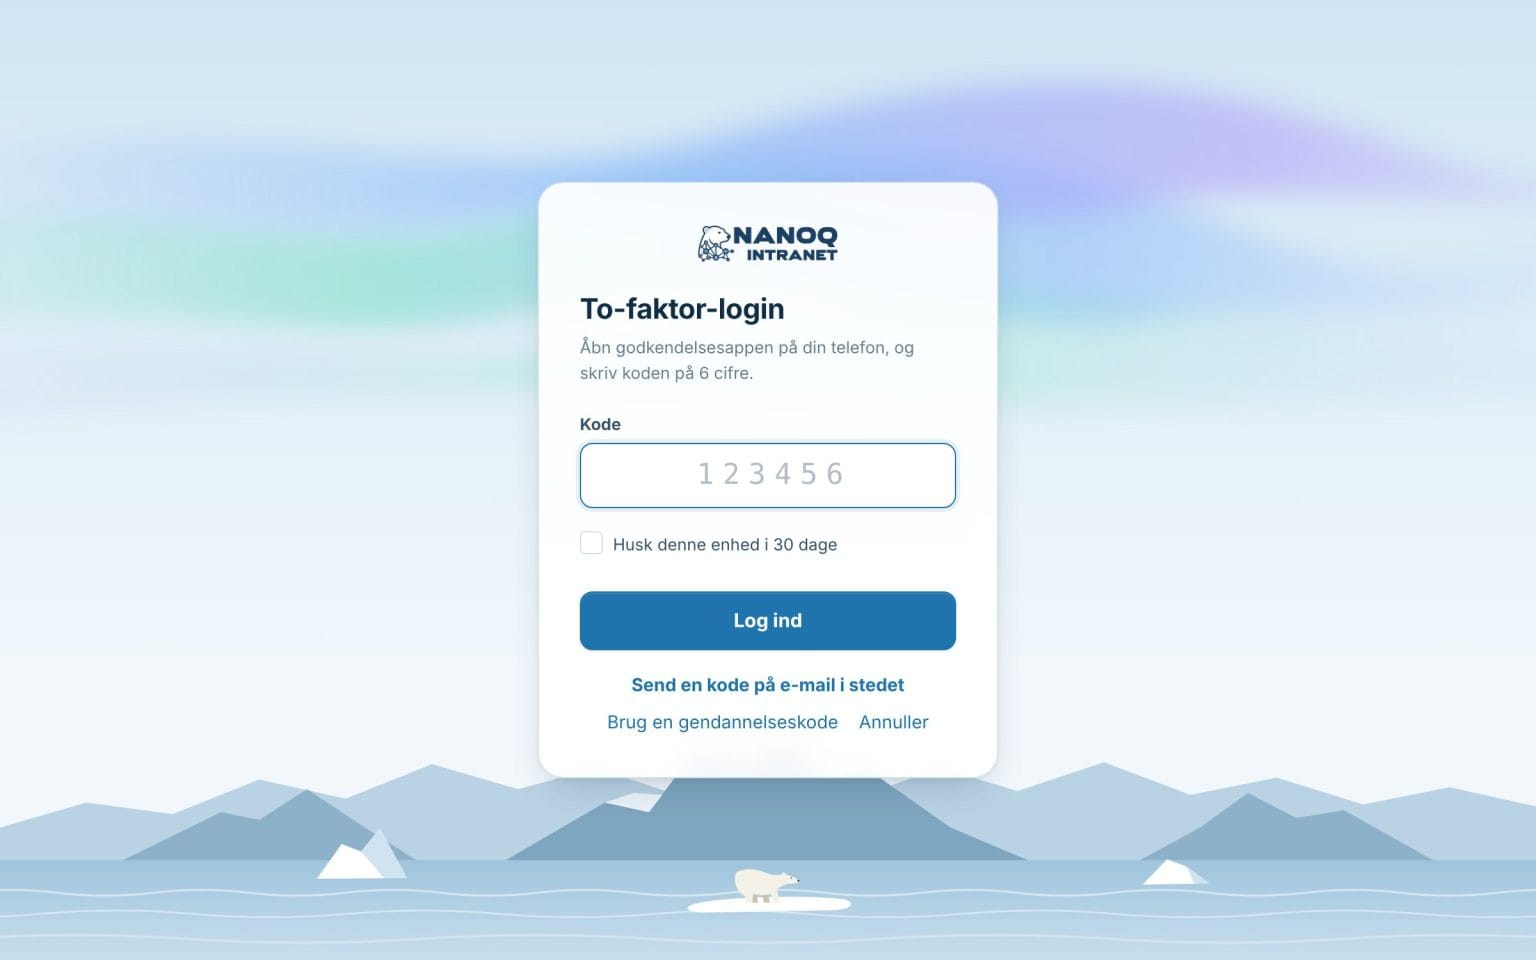
Med to-faktor-login skal medarbejderen også give en kode fra en app på telefonen eller fra en e-mail. I vælger selv, om det skal bruges, og hvem der skal.
Det kan modulet
Kode fra en app eller på e-mail ved login – så en stjålet adgangskode ikke er nok.
App eller e-mail
Kode fra Microsoft Authenticator, Google Authenticator m.fl. – eller en engangskode på e-mail.
Krav pr. rolle
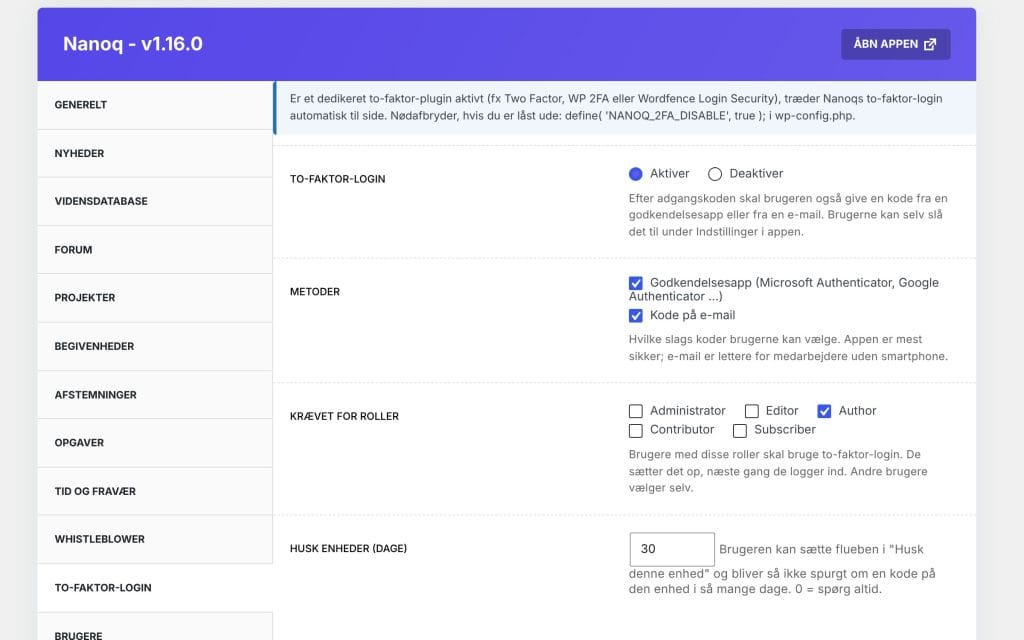
Kræv det for fx administratorer og ledere – resten vælger selv.
Sæt selv op
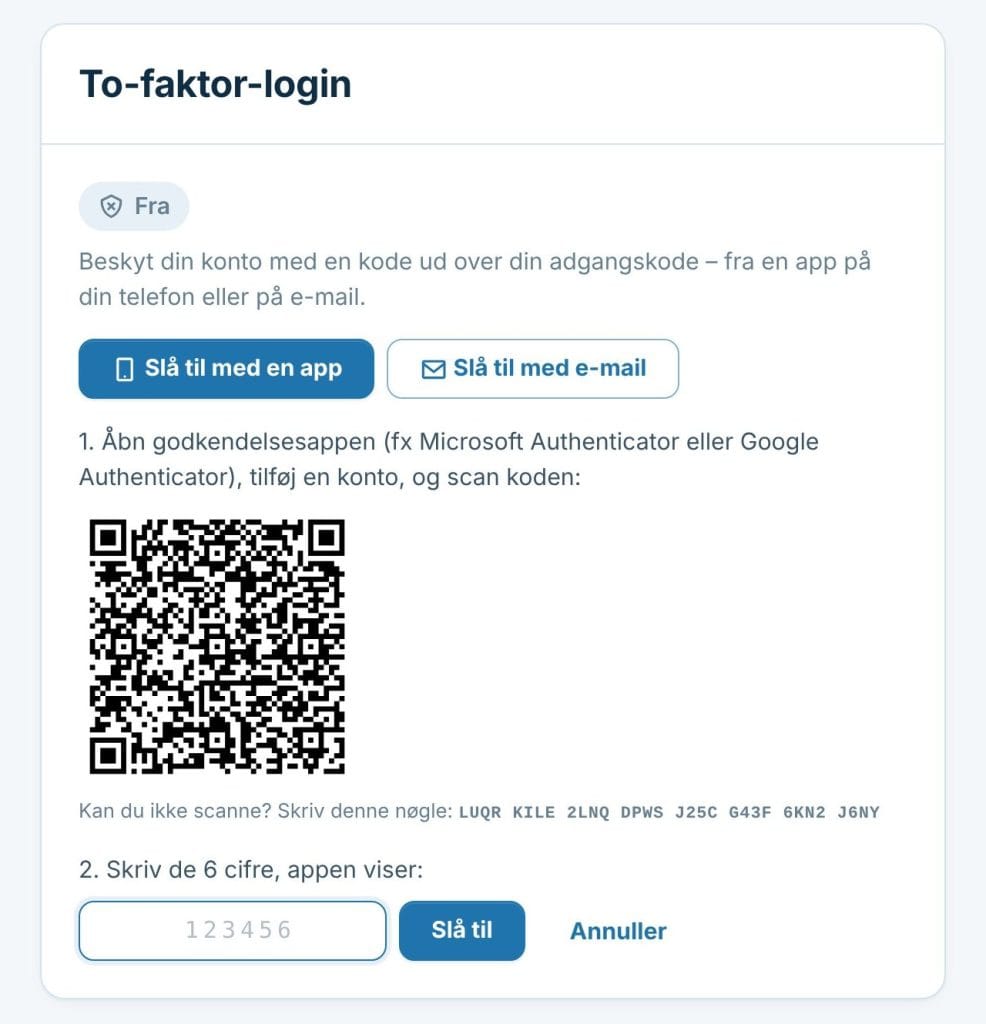
Medarbejderen scanner en QR-kode under Indstillinger – uden hjælp fra IT.
Gendannelseskoder
10 engangskoder, hvis telefonen bliver væk – og administratoren kan nulstille.
Husk enheden
Spring koden over på en kendt enhed i et antal dage, I selv vælger.
Beskyttet mod gæt
5 forsøg pr. login, og 10 forkerte koder låser i 15 minutter.
Opsætning på et minut
Under Indstillinger scanner medarbejderen QR-koden med sin app og skriver den første kode. Bagefter vises 10 gendannelseskoder, der kan gemmes eller printes.
Styr det fra WordPress
Slå modulet til, vælg om der må bruges app, e-mail eller begge, og hvilke roller der skal bruge det. Har I allerede et andet to-faktor-plugin, træder Nanoq automatisk til side.
Godt at vide: To-faktor-login er slået fra, indtil I selv slår det til. Det dækker både intranettets login og WordPress’ administration.
Se også
Whistleblowerordning
Anonyme indberetninger med sagsnummer og nøgle – kun de udpegede sagsbehandlere ser dem.
GDPR og tidligere medarbejdere
Anonymisér medarbejdere, der er stoppet – personoplysningerne slettes, arbejdet bliver.
Klar til at prøve Nanoq?
Log ind på demoen som direktør, leder eller medarbejder og se, hvordan det hele hænger sammen.
Demologin: brugernavn malu, ane, naja, hans, nivi eller kunuk (grønlandsk) – adgangskode Nordlys2026