Vejledninger › Sikkerhed og compliance
Skjult login
Flyt WordPress’ login til en hemmelig adresse, så robotter ikke kan gætte adgangskoder.
Det gør modulet
Alle WordPress-sider har login på /wp-login.php og /wp-admin/. Det ved robotterne, og de prøver adgangskoder døgnet rundt. Skjult login flytter WordPress’ login til en adresse, kun I kender.
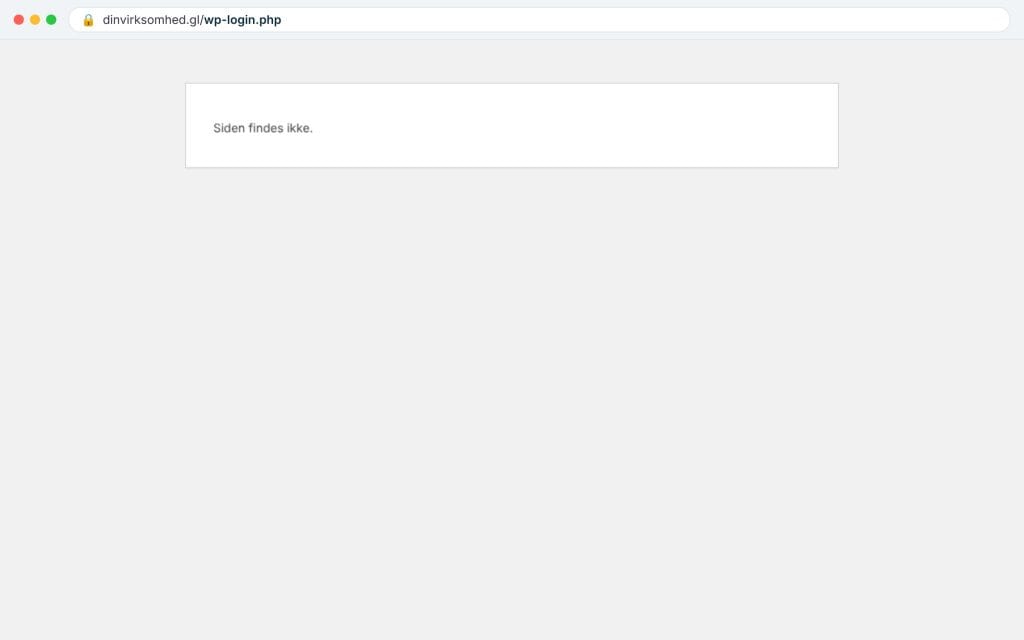
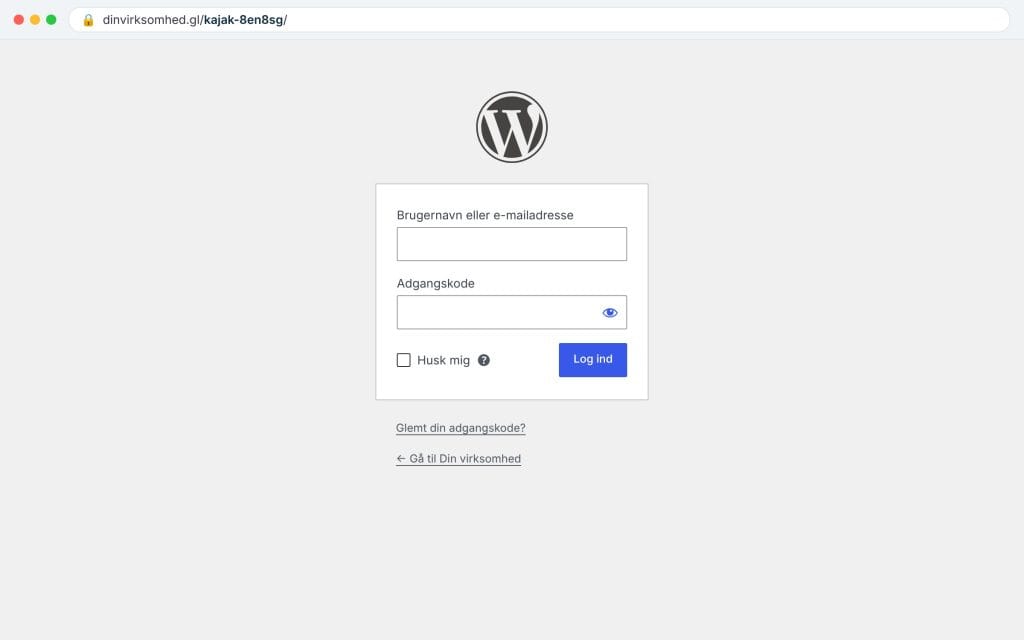
/wp-login.php,/wp-admin/og genvejene/login,/adminog/dashboardgiver “Siden findes ikke”.- Login ligger på fx
https://jeres-side.dk/kajak-8en8sg/. - Alle links fra WordPress – også i e-mails og ved glemt adgangskode – peger på den nye adresse.
Medarbejderne mærker intet
Medarbejderne logger ind på intranettets egen login-side som altid. Den afslører ikke den hemmelige adresse. To-faktor-login virker som før.
Den hemmelige adresse er kun til administratorer og redaktører, der skal ind i WordPress.
Slå det til
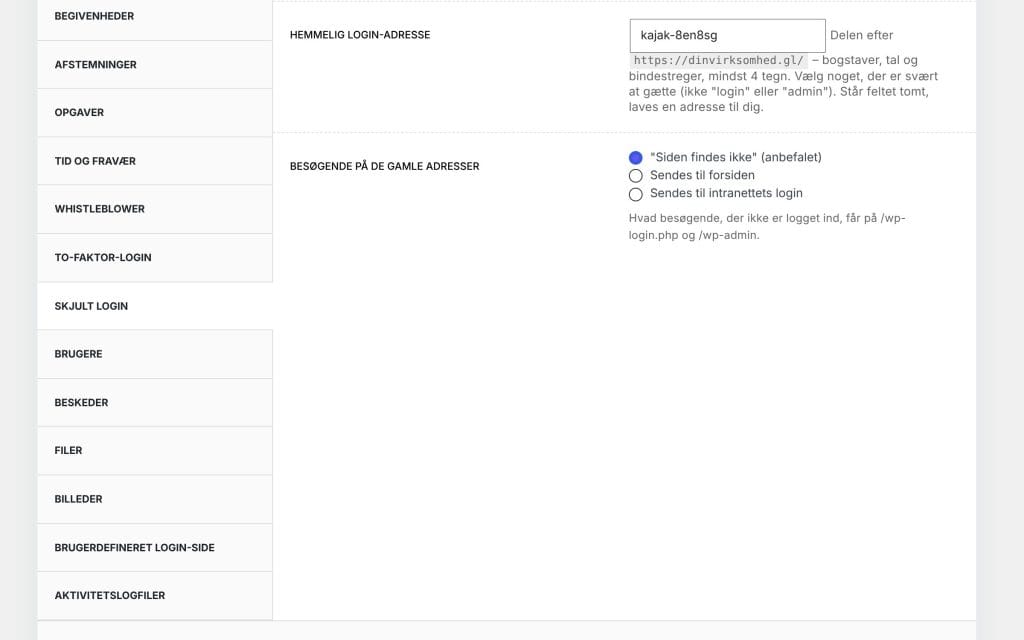
- Gå til Nanoq → Skjult login i WordPress.
- Slå modulet til.
- Skriv den hemmelige adresse – bogstaver, tal og bindestreger, mindst 4 tegn. Lader du feltet være tomt, laves en tilfældig adresse.
- Vælg, hvad besøgende på de gamle adresser skal se: 404-side (standard), forsiden eller intranettets login.
- Gem – og bogmærk den nye adresse med det samme.
Når adressen ændres, eller modulet slås til eller fra, sendes en e-mail med adressen til sidens administrator-e-mail og til den, der gemte.
Ord som login, admin og wp-admin kan ikke bruges. Æ, ø og å laves om (fx bliver “Min Hemmelige Dør” til min-hemmelige-doer).
Glemt adressen?
- Den står i e-mailen, der blev sendt, da den blev gemt.
- Ellers kan modulet slås fra med denne linje i
wp-config.php:
define( 'NANOQ_HIDE_LOGIN_DISABLE', true );Godt at vide
- Skjult login virker også, hvis licensen udløber – ligesom to-faktor-login og grænsen for forkerte adgangskoder (se To-faktor-login).
- Bruger siden allerede et andet plugin til at skjule login (fx WPS Hide Login), træder Nanoqs modul automatisk til side. Deaktivér det andet plugin først, hvis I vil skifte.
- AJAX, REST API, WP-Cron og adgangskodebeskyttede sider virker som før.
- Viser temaet eller et plugin selv et “Log ind”-link på offentlige sider, afslører det adressen. Fjern linket, eller lad det pege på intranettet.
- Kombinér med To-faktor-login for den bedste beskyttelse.