Sikkerhed og compliance
Login-siden, robotterne ikke kan finde
Alle WordPress-sider har login på /wp-login.php og /wp-admin – og det ved robotterne, der hele døgnet prøver at gætte adgangskoder. Med Skjult login flytter I login til en hemmelig adresse, som kun I kender.
Det kan modulet
Flyt WordPress-login til en hemmelig adresse – så robotter ikke kan gætte adgangskoder.
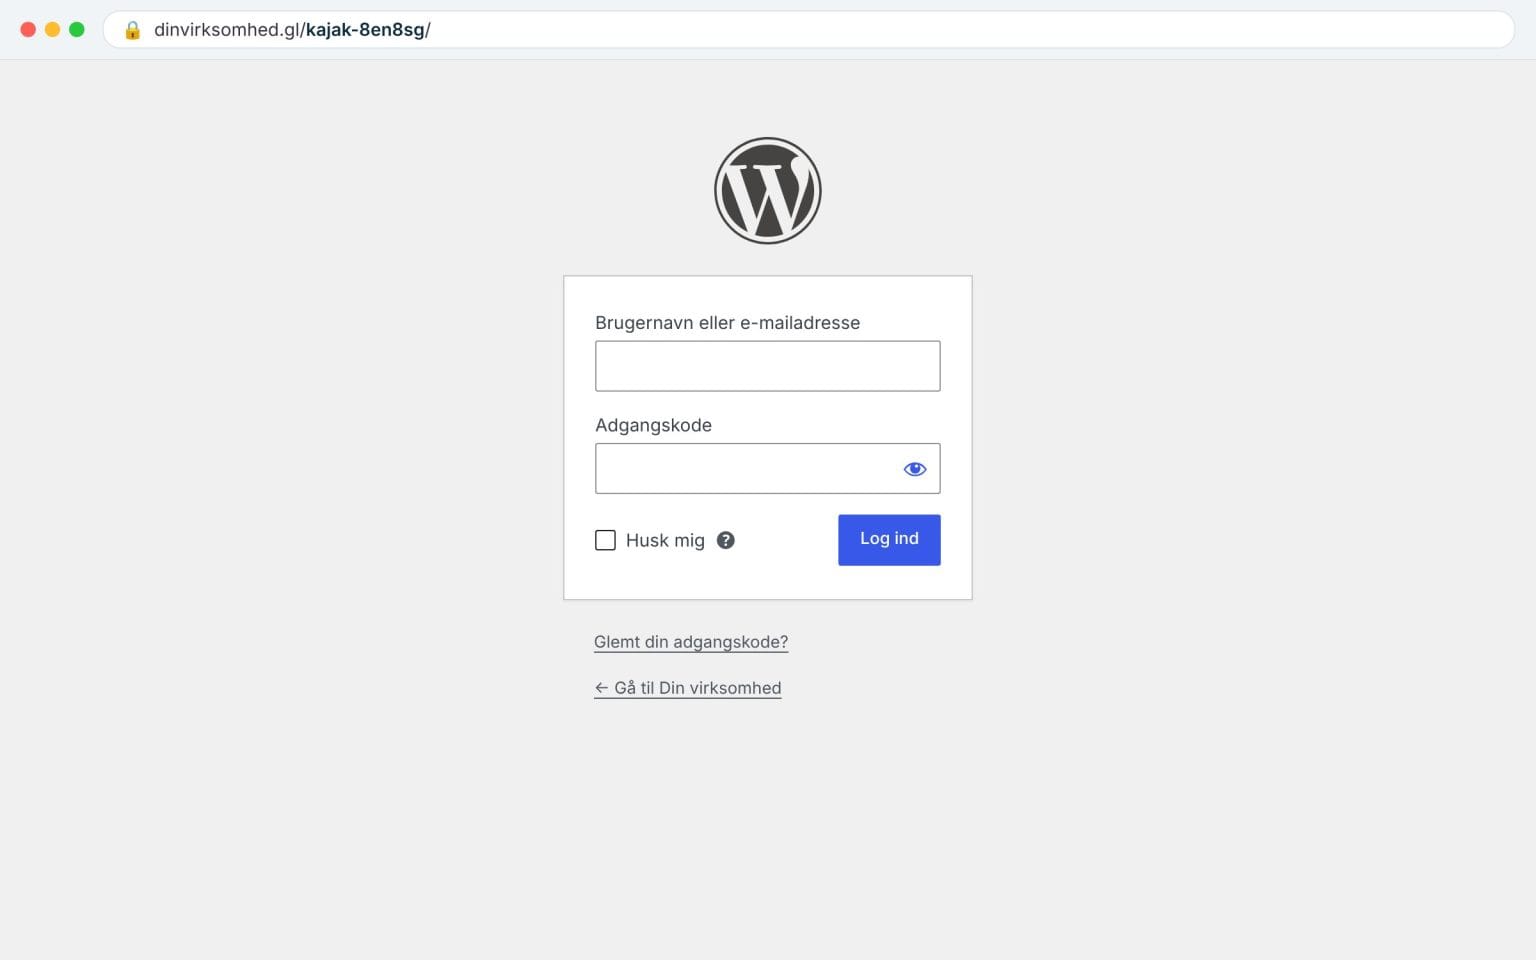
Jeres egen adresse
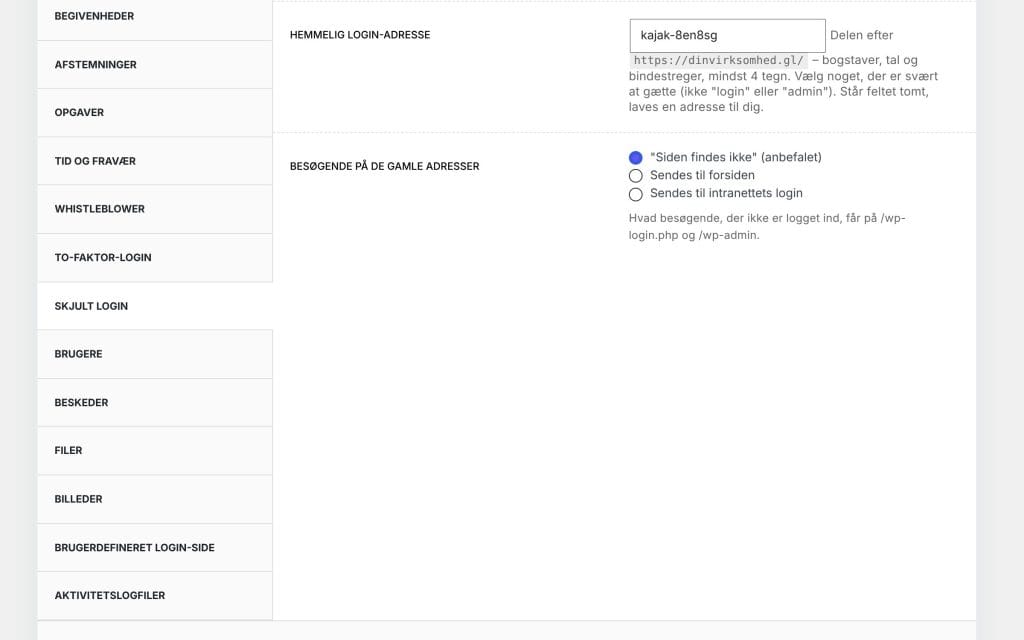
Vælg selv adressen – fx dinvirksomhed.gl/kajak-8en8sg/ – eller få en lavet til jer.
Stop brute-force
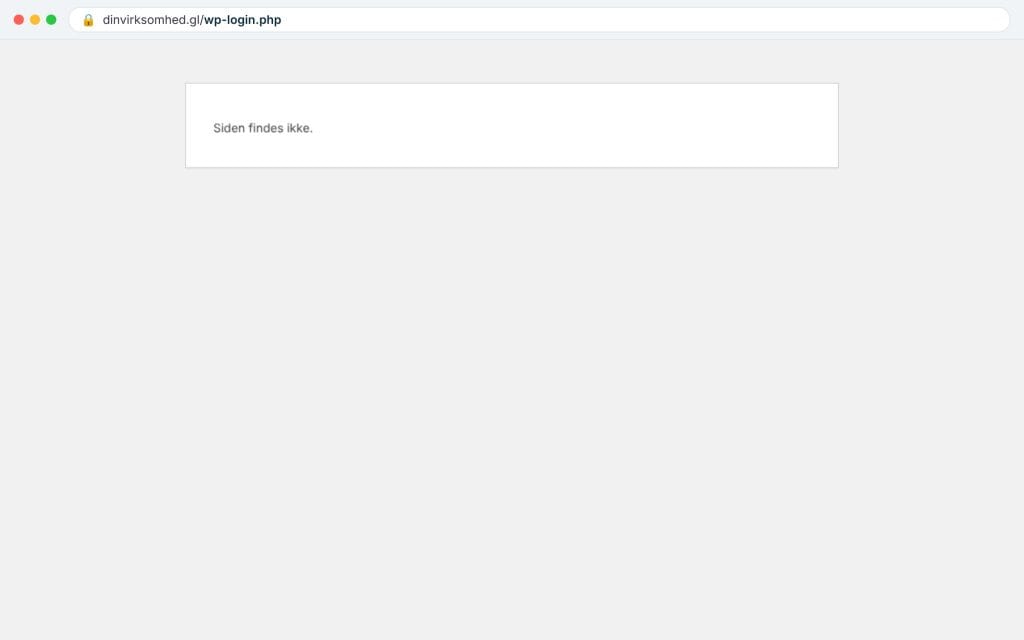
Robotter, der prøver /wp-login.php og /wp-admin, får ”Siden findes ikke”.
Kun administratoren
Kun en administrator kan slå modulet til og ændre adressen.
Besked på e-mail
Når adressen ændres, sendes den nye adresse på e-mail, så den ikke bliver glemt.
Intranettet virker som før
Medarbejderne logger stadig ind på intranettets egen login-side – også med to-faktor-login.
Nødkontakt
Er adressen glemt, slås modulet fra med én linje i wp-config.php.
De gamle adresser er væk
Prøver nogen /wp-login.php eller /wp-admin uden at være logget ind, ser de bare ”Siden findes ikke”. I kan også vælge at sende dem til forsiden eller til intranettets login.
Slå det til i WordPress
Slå modulet til under Nanoq Intranet → Indstillinger → Skjult login, og skriv adressen. Har I allerede et andet plugin, der skjuler login, træder Nanoq automatisk til side.
Godt at vide: Skjult login er slået fra, indtil en administrator slår det til. Gem den hemmelige adresse som bogmærke – den sendes også på e-mail.
Se også
To-faktor-login
Kode fra en app eller på e-mail ved login – så en stjålet adgangskode ikke er nok.
Whistleblowerordning
Anonyme indberetninger med sagsnummer og nøgle – kun de udpegede sagsbehandlere ser dem.
Klar til at prøve Nanoq?
Log ind på demoen som direktør, leder eller medarbejder og se, hvordan det hele hænger sammen.
Demologin: brugernavn malu, ane, naja, hans, nivi eller kunuk (grønlandsk) – adgangskode Nordlys2026